
Infractorii cibernetici atacă sistemele NAS Synology cu ransomware, avertizează cercetătorii în securitate ai centrului chinez Qihoo 360 Internet Security Center. Atacurile folosesc ransomware-ul C3RB3R, utilizat deja în numeroase rânduri împotriva sistemelor NAS ale mai multor producători.
Ransomware-ul criptează fișierele păstrate pe NAS și le adaugă extensia .L0CK3D. Infractorii promit apoi să ofere utilizatorului afectat cheia necesară decriptării în schimbul unei răscumpărări. Plata nu garantează însă recuperarea fișierelor, așa că prevenția merită prioritate. Este esențial ca sistemul de operare DSM să fie menținut la zi, deoarece primește periodic actualizări cu remedieri.
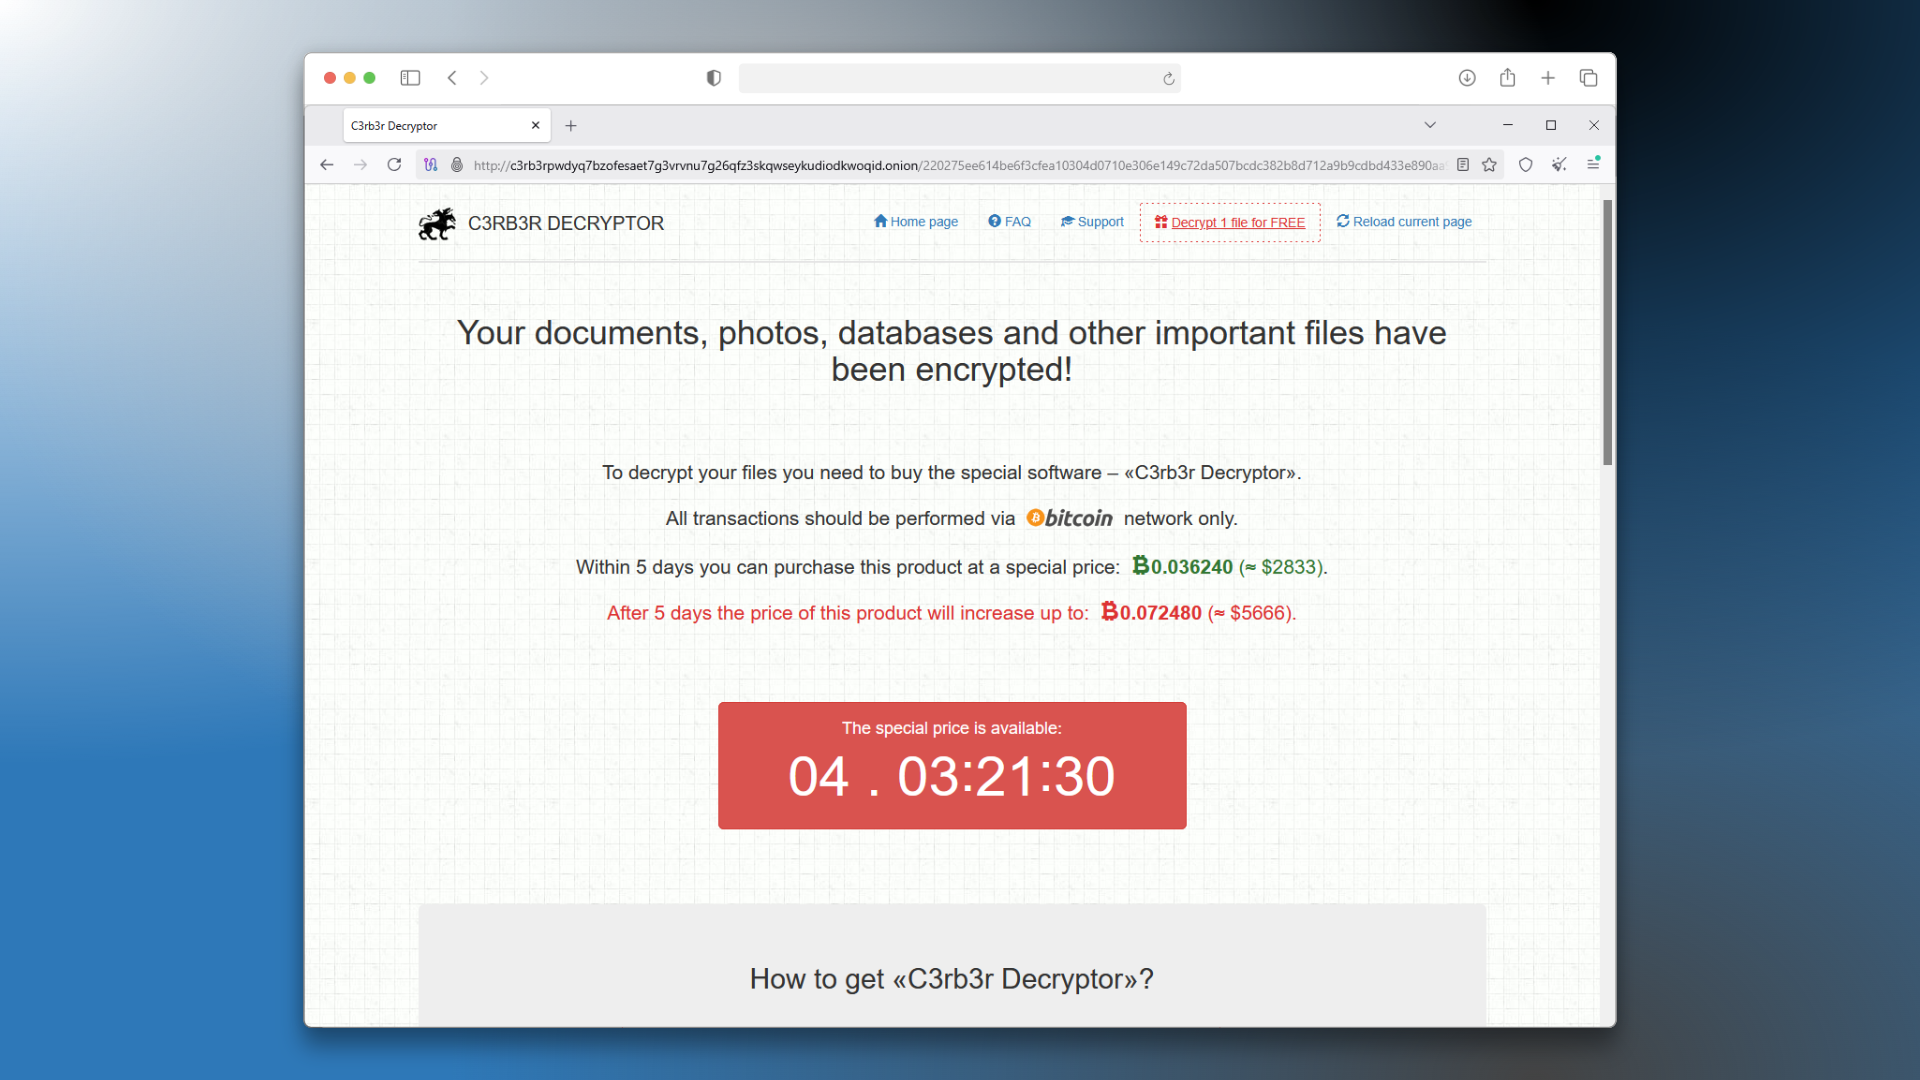
Programul malițios funcționează într-un mod sofisticat: criptează doar fișiere a căror lipsă nu împiedică funcționarea sistemului. Astfel, lasă neatinse fișierele cu extensiile SYS, BAT, DLL, EXE, LNK, MOD, MSI și SYS, precum și 27 directoare necesare funcționării sistemului. Ransomware-ul poate ataca și alte configurații, pe lângă sistemele NAS, ceea ce explică mecanismele sale sofisticate.
În valul actual de atacuri, infractorii cibernetici exploatează o vulnerabilitate remediată în Decembrie 2024. Producătorul nu a precizat despre ce vulnerabilitate este vorba, ci a transmis doar că software-ul sistemelor NAS potențial afectate trebuie neapărat actualizat.
Versiunile afectate și cele securizate:
- DSM 7.2.2 - Actualizare la versiunea 7.2.2-72806-1 sau mai recentă
- DSM 7.2.1 - Actualizare la versiunea 7.2.1-69057-6 sau mai recentă
- DSM 7.2 - Actualizare la versiunea 7.2-64570-4 sau mai recentă
- DSM 7.1 - Actualizare la versiunea 7.1.1-42962-7 sau mai recentă
- DSM 6.2 - Actualizare la versiunea 6.2.4-25556-8 sau mai recentă
Potrivit cercetătorilor chinezi în securitate, C3RB3R exploatează și alte două vulnerabilități pentru care au fost publicate actualizări în Septembrie 2026. Prin urmare, actualizările lansate recent trebuie instalate fără întârziere pe toate sistemele NAS Synology. Merită asigurată și efectuarea regulată a copiilor de siguranță pentru fișierele importante. Pentru conținutul cel mai valoros și de neînlocuit sunt esențiale și copiile offline, păstrate preferabil în mai multe locuri fizice și pe tipuri diferite de suporturi de stocare.
O astfel de practică merită inclusă în rutina zilnică pentru toate sistemele, inclusiv pentru dispozitivele NAS Synology. Cei care răspândesc ransomware pot folosi deja și agenți AI pentru a-și spori șansele de succes. Prin intermediul lor pot exploata chiar vulnerabilități zero-day noi, descoperite de agentul AI și încă neidentificate oficial.