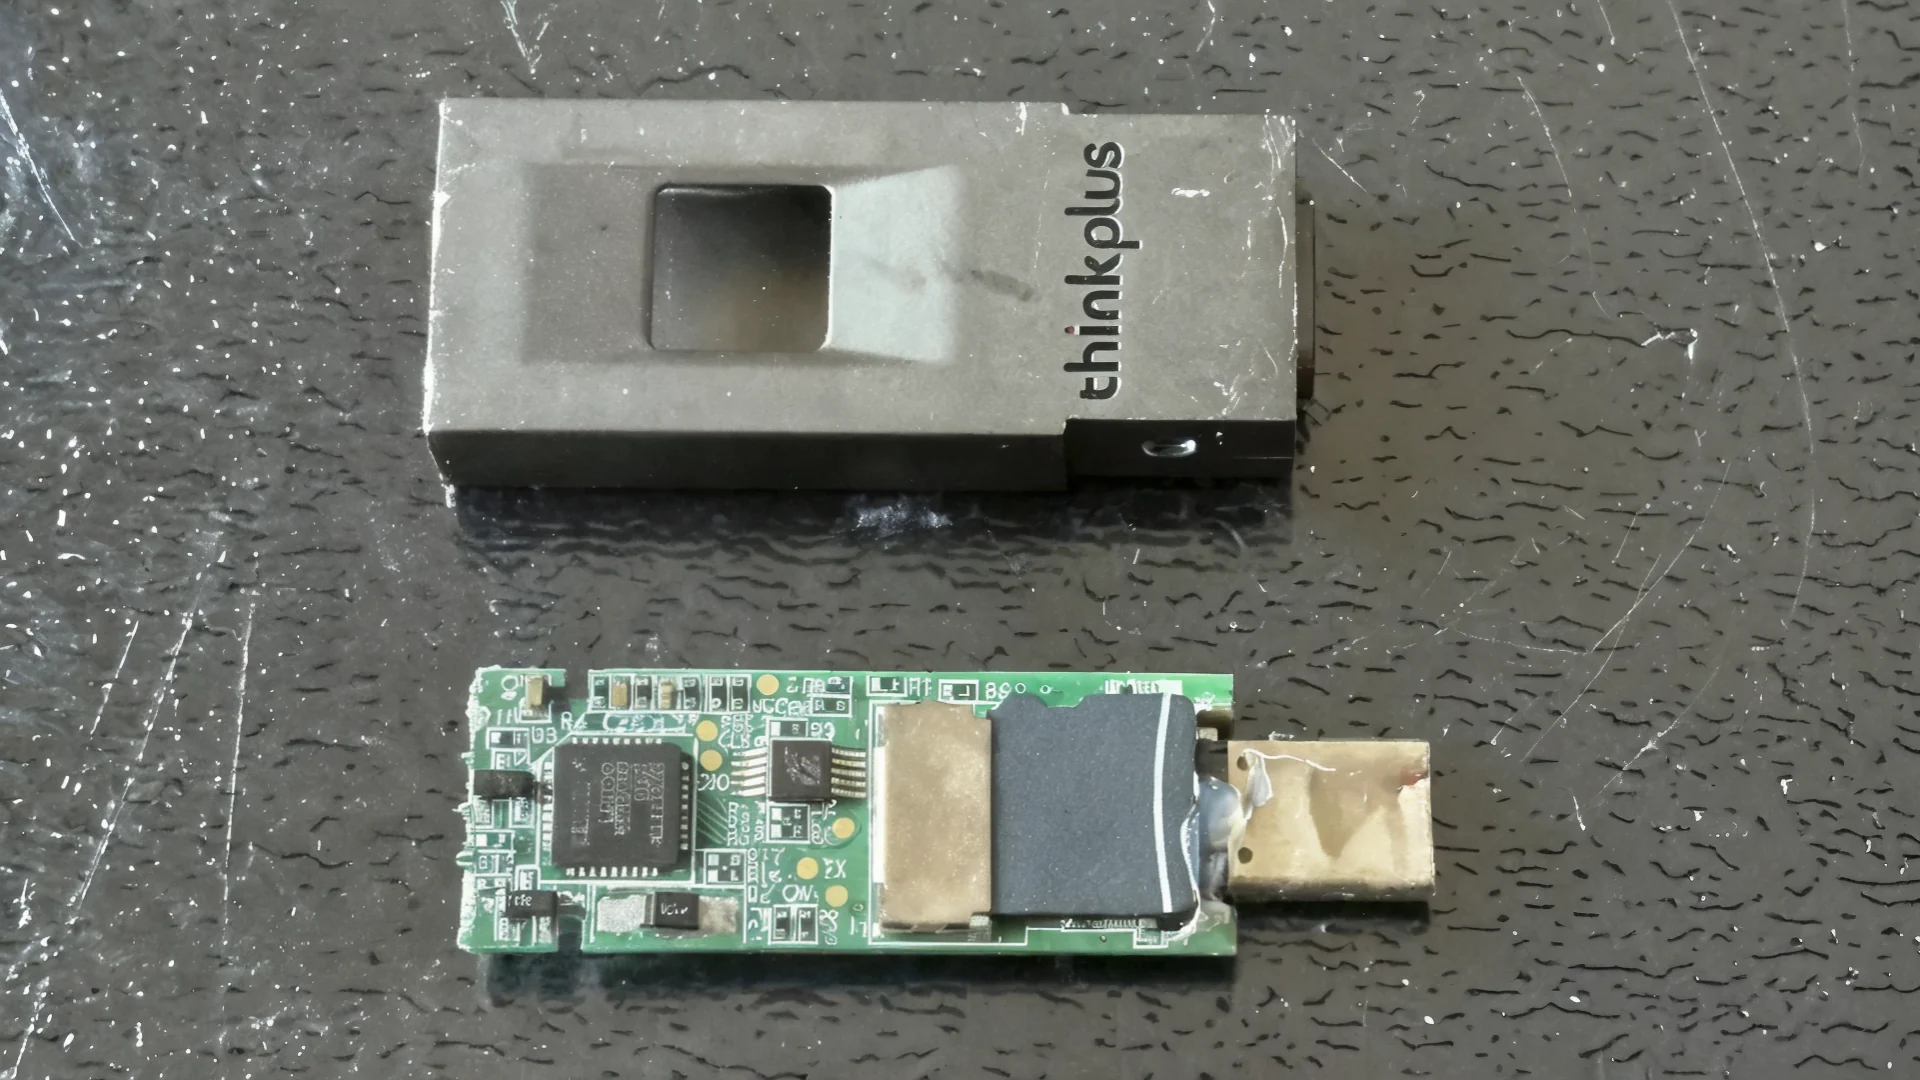





Un cercetător chinez în securitate informatică a prezentat recent câteva descoperiri interesante. Acestea arată că datele presupus protejate prin criptare sunt adesea nesigure din cauza deficiențelor hardware-ului pe care sunt păstrate și ale software-ului care gestionează accesul. Un exemplu grăitor este stick-ul USB Lenovo ThinkPlus FU100. Producătorul susține că acesta folosește criptare AES-256 pentru protejarea datelor, dar investigațiile au arătat că nu este deloc așa. Mai mult, pe placa de circuit imprimat nu se afla memorie NAND Flash obișnuită sau integrată, ci un card SD.
Descoperirea îi aparține lui Xusheng Li, care a demontat stick-ul pentru a-i examina construcția și modul de funcționare. Analiza a scos rapid la iveală cardul SD de pe placa de circuit imprimat, o alegere care ridică deja semne de întrebare. Problema principală era însă cititorul de amprente al dispozitivului. Acesta nu debloca accesul la date prin decriptare, așa cum ar fi fost de așteptat pe baza prezentării comerciale, ci doar activa controlerul USB și permitea astfel accesarea fișierelor.
Ulterior cercetătorul a descoperit că datele de pe cardul SD nu erau protejate nici prin AES-256, nici prin vreo altă metodă de criptare. Fișierele deveneau accesibile fără restricții după deblocarea dispozitivului, dar puteau fi citite și dacă un atacator demonta stick-ul și scotea cardul SD. Analiza software-ului cu ajutorul AI a dezvăluit că produsul putea fi accesat prin conturi de utilizator care funcționau ca backdoor-uri. Descoperirea viza și dispozitive de stocare ale altor producători, ceea ce arăta că aceste produse USB prezentate drept sigure nu ofereau protecția promisă.
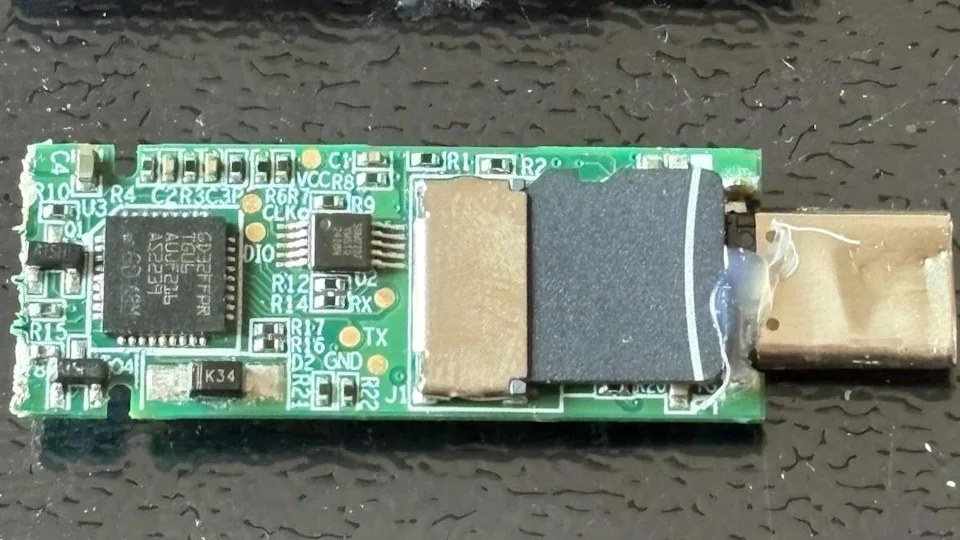
În cazul FU100, producătorul a încercat inițial să îmbunătățească securitatea prin aplicarea unui strat de rășină epoxidică pentru a împiedica scoaterea cardului SD. Mai târziu, în cursul anului 2026, a modificat construcția produselor afectate. Modelele FU100, FU200 și TSD303 puteau fi înlocuite prin contactarea serviciului de asistență din China, care oferea la cerere și actualizarea locală a firmware-ului. Vulnerabilitățile au primit ulterior identificatori CVE. Una dintre cele trei a fost clasificată ca având risc ridicat. Aceasta afectează software-ul de configurare și permite unui utilizator autentificat pe sistemul local să ocolească mecanismul de autentificare al dispozitivului, apoi să îl deblocheze cu o amprentă neautorizată.
Investigația a scos la iveală probleme și la dispozitivul de stocare Lenovo TSD303, deși acesta măcar folosea criptarea datelor. În acest caz software-ul dispozitivului trimitea parola prin USB în text simplu către aplicația de autentificare, ceea ce permitea interceptarea cu ușurință a șirului de caractere. A fost pregătită o corecție care proteja cheia printr-o metodă bazată pe marcaje temporale și criptare pe blocuri. Totuși, aceasta nu a asigurat gestionarea sigură a datelor. Software-ul a rămas vulnerabil, astfel că a fost necesară încă o corecție. După aceasta parola validă nu mai părăsea dispozitivul.
Problema este că același pachet software era folosit de diverși producători pentru alte nouă dispozitive de stocare. Și aceste produse puteau fi compromise dacă ajungeau în mâinile unui atacator cu pregătirea necesară. În cazul a două dispozitive, datele se aflau chiar pe carduri microSD necriptate. Modelele respective nu au fost identificate, deoarece remedierea ulterioară a unor asemenea riscuri de securitate este o sarcină dificilă și costisitoare.
Cu ajutorul platformei OpenAI Codex, cercetătorul a reușit să compromită și software-ul de criptare al câtorva producători. Printre acestea se număra aplicația Netac, a cărei protecție a fost spartă de AI în 7 minute. Acesta a găsit o cheie fixă integrată în codul software-ului și parola utilizatorului în jurnalul de diagnosticare. Ulterior a fost compromisă și protecția oferită de KakaSoft USB Copy Protection, care promitea să împiedice copierea fișierelor. Și acest software ascundea o parolă internă, pe care Codex a folosit-o pentru a decripta fișierul de test. Operațiunea a durat aproximativ 26 minute și nu a necesitat parola utilizatorului.
Protecția aplicației Nexcopy Copy Secure a fost neutralizată în 10 minute, deoarece aplicația folosită pentru navigarea printre fișiere conținea un certificat care permitea decriptarea acestora. Nici compromiterea aplicației YutianDun dezvoltate de SecZure nu a fost deosebit de dificilă. Cercetătorul a găsit în aceasta două conturi de utilizator ascunse care funcționau ca backdoor-uri și permiteau accesul la fișiere. El nu a mai notificat companiile afectate, considerând că un dispozitiv ajuns deja în mâinile unui atacator nu mai poate fi rechemat sau actualizat. Dintre aplicațiile afectate, cea de la Netac nu a primit în mod cert o actualizare care să remedieze vulnerabilitatea. Despre celelalte nu există informații.