




Microsoft testează o funcție utilă, disponibilă deja participanților la programul Windows Insider Preview prin canalul Windows Insider Experimental (Future Platforms). Funcția permite blocarea eficientă a unui laptop pierdut sau furat, astfel încât nimeni să nu mai poată încerca să se conecteze prin metodele obișnuite. Doar administratorii IT ai companiei sau ai organizației pot dezactiva blocarea. Există însă câteva portițe, pe care le vom prezenta mai jos.
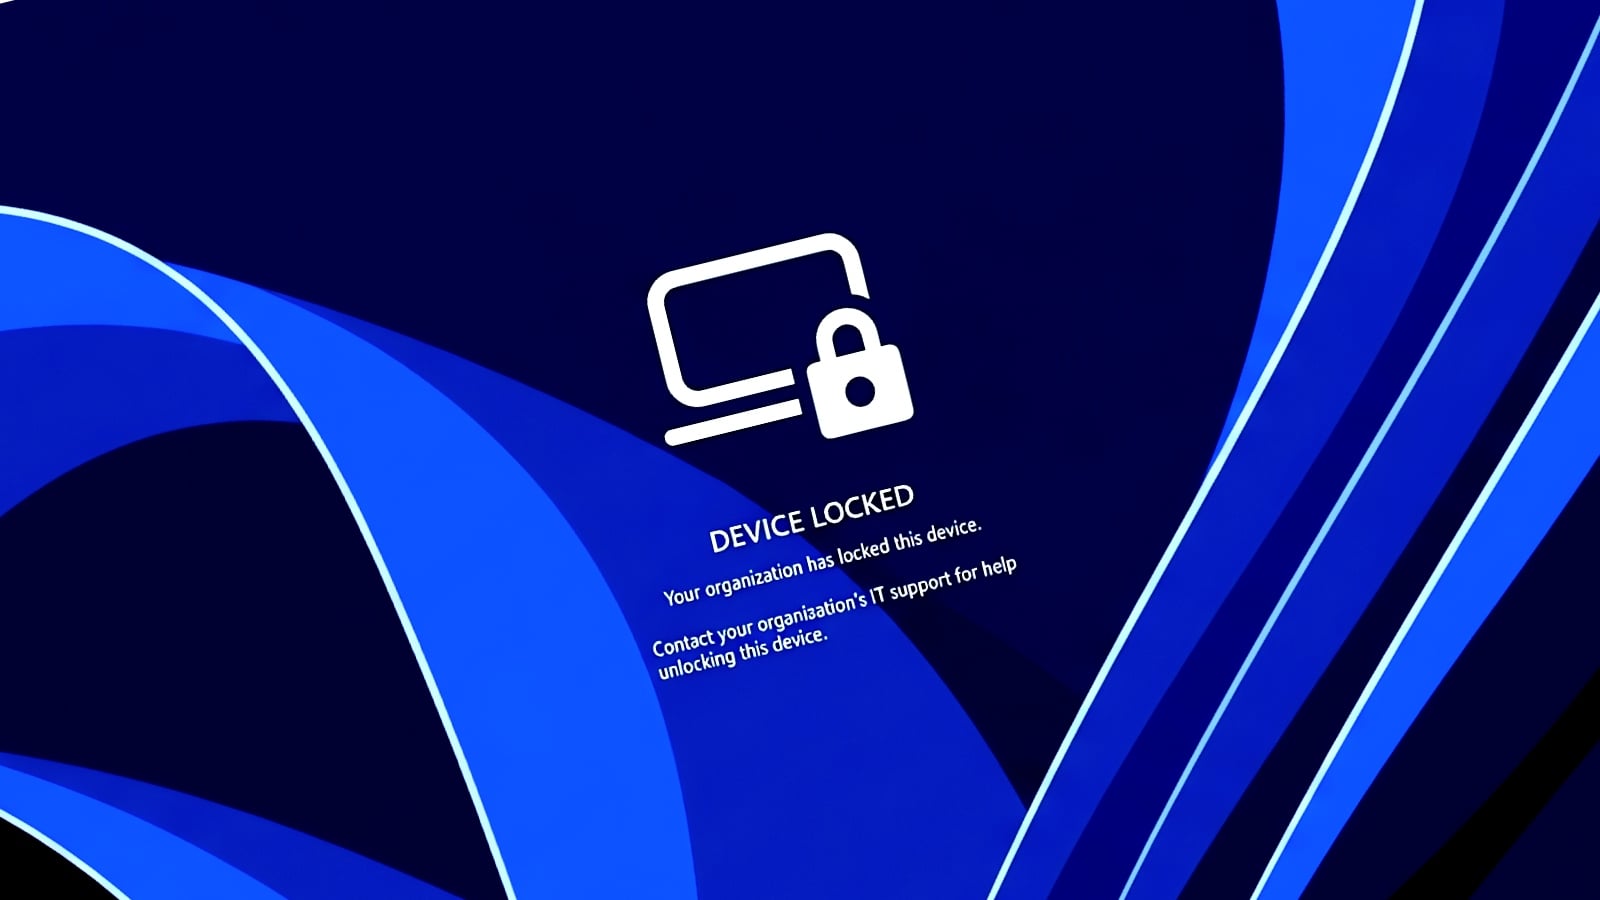
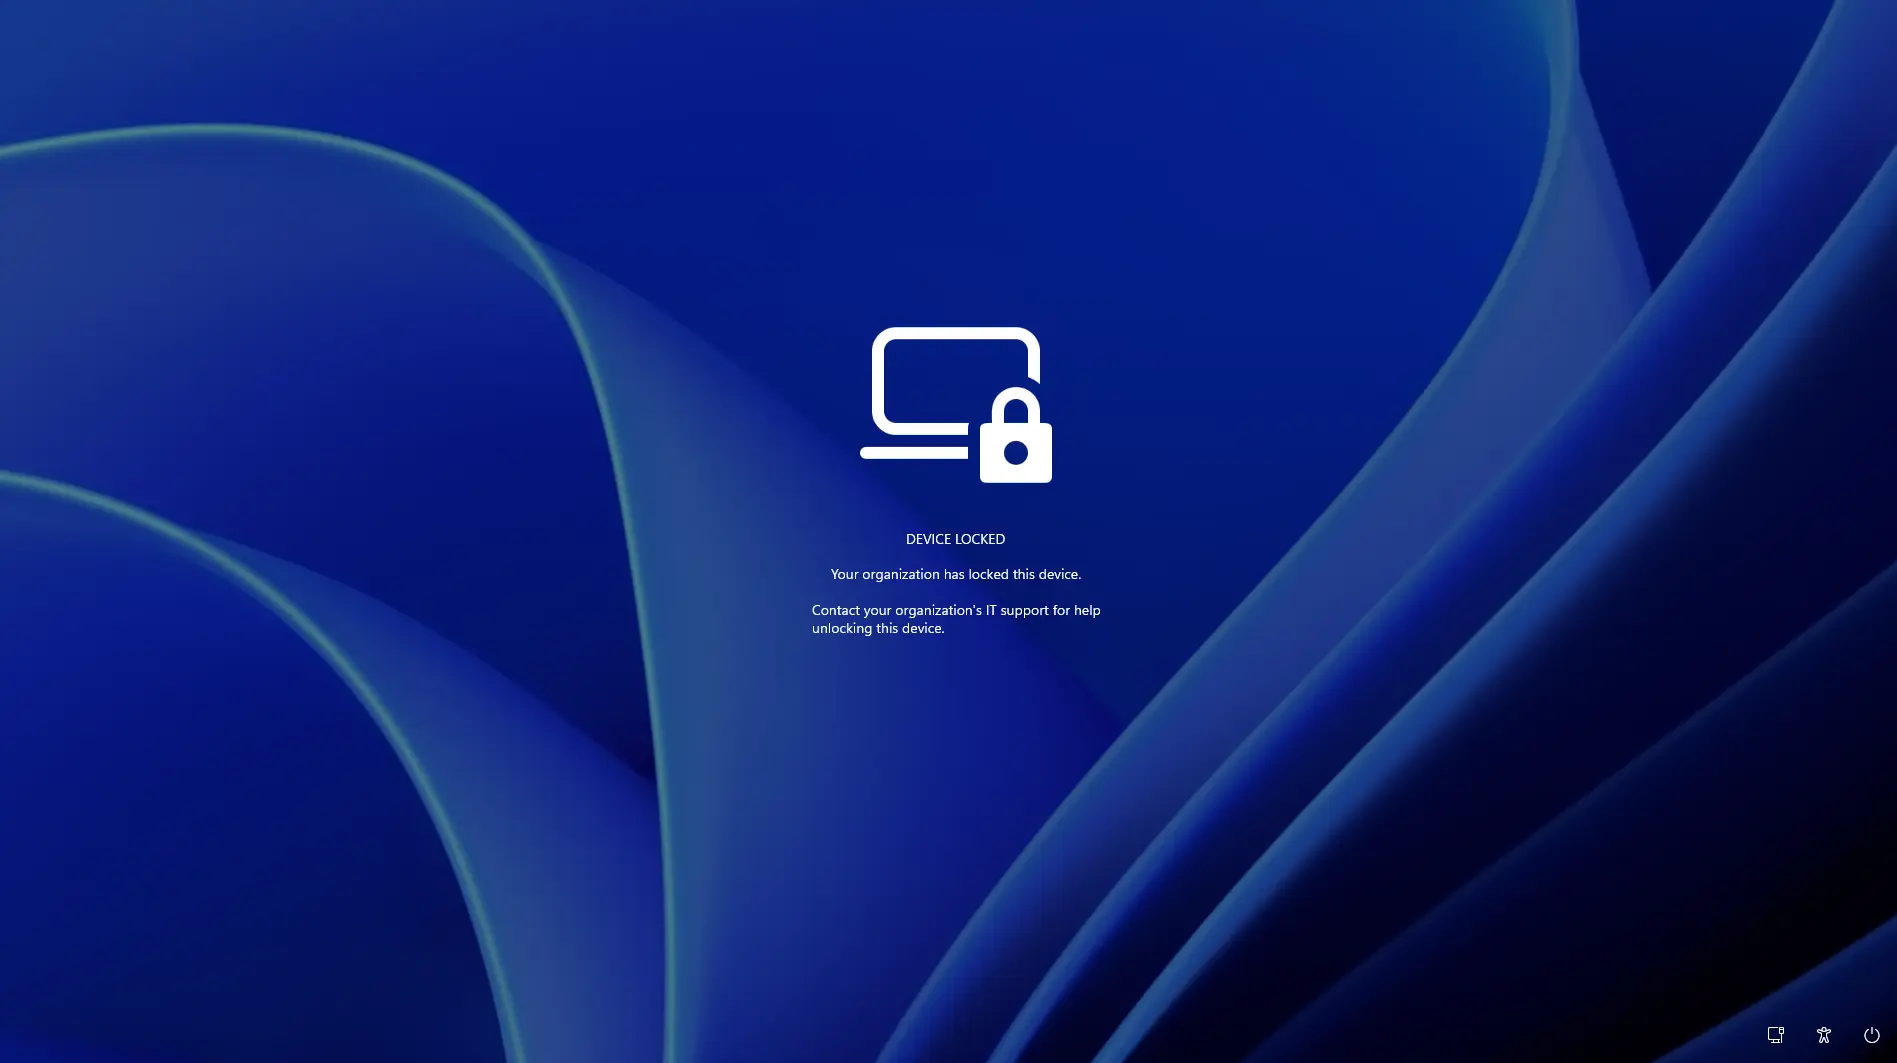
Remote Lock a debutat în Preview Build 29708.1001 și poate fi o soluție utilă. În loc să șteargă imediat întregul conținut al unității de sistem, administratorii pot bloca laptopul pentru a împiedica accesul hoților. În forma actuală funcția oferă companiilor și organizațiilor o măsură suplimentară de protecție pe care administratorii IT locali o pot activa prin InTune. Dacă blocarea este activată în urma unui furt, a unei pierderi sau a altui incident, sistemul închide sesiunile active, ascunde opțiunile obișnuite de autentificare și îl informează pe utilizator că PC-ul este blocat.
Sub notificare pot apărea motivul blocării și informațiile necesare pentru deblocare, cum ar fi datele de contact ale serviciului de asistență sau ale administratorilor IT ai organizației. În acest mod utilizatorul nu se poate autentifica prin parolă, cod PIN sau Windows Hello. Blocarea rămâne activă după repornire și se menține chiar dacă sistemul trece în modul offline. Administratorii pot ridica blocarea numai prin InTune, deoarece opțiunile locale de deblocare sunt indisponibile.
În ansamblu funcția de blocare pare eficientă, dar există câteva detalii importante de luat în calcul. Blocarea intră în vigoare abia când dispozitivul furat se reconectează la internet după activarea opțiunii prin InTune. Dacă dispozitivul nu se reconectează, datele rămân în pericol.
Modul de siguranță, pornirea de pe un dispozitiv extern și mediul de recuperare Windows Recovery Environment rămân accesibile. Toate trei pot servi drept căi de atac. Din acest motiv Microsoft recomandă administratorilor să impună în toate cazurile criptarea datelor cu BitLocker. Astfel hoții nu pot accesa conținutul unității de stocare dacă o scot din PC.
În prima etapă funcția experimentală va fi disponibilă doar utilizatorilor din mediul de afaceri. Conform documentației, poate fi folosită atât pe Windows 11, cât și pe Windows 10, iar lista sistemelor de operare compatibile cuprinde și câteva ediții Windows Server. Fiind o funcție experimentală, disponibilitatea finală pe toate sistemele din listă și extinderea ei către un public mai larg rămân incerte. Microsoft ar putea închide și portițele menționate mai sus în versiunea finală.