




Echipa PHP a lansat o actualizare de urgență pentru popularul limbaj de programare, care remediază două vulnerabilități critice PHP2Shell, ambele încadrate la 9,2 puncte pe scara de severitate CVSS v4.0, deci considerate extrem de grave. Actualizarea este disponibilă pentru toate versiunile relevante de PHP, iar după aplicarea ei versiunile principale sigure sunt PHP 8.5.12, PHP 8.4.27, PHP 8.3.36 și 8.2.35. Pentru ca vulnerabilitățile să fie eliminate cu adevărat, în fiecare caz este necesară actualizarea completă a serverului web respectiv.
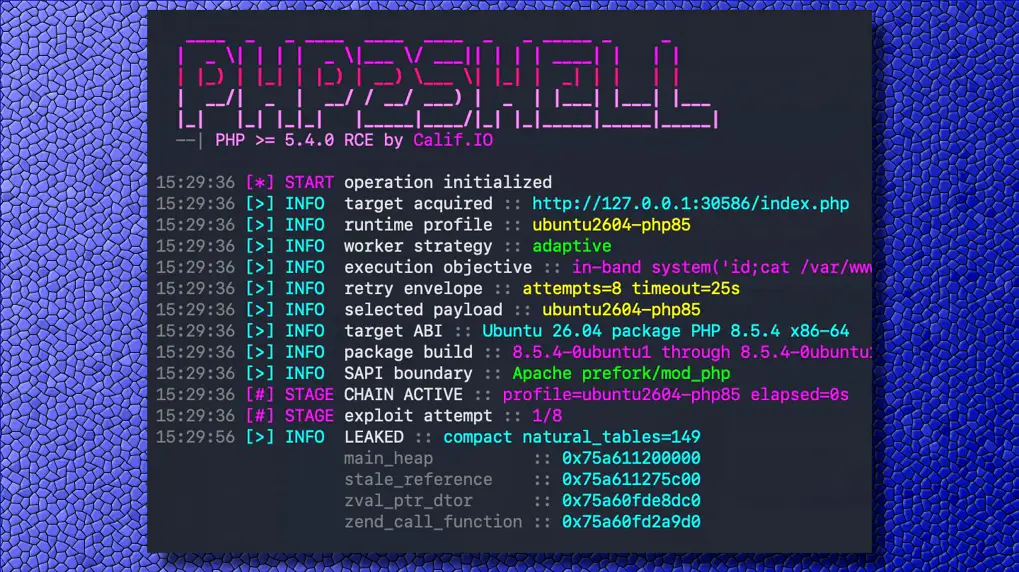
Potrivit echipei PHP, sunt expuse toate instalările PHP care deservesc cereri web, inclusiv Apache mod_php, PHP-FPM, php-cgi, FrankenPHP și variantele LiteSpeed. Erorile sunt deosebit de periculoase pentru că pot fi exploatate chiar dacă site-ul de pe serverul web este sigur sau dacă acolo rulează doar o pagină de tip „Hello World”: atacatorii vizează mediul de execuție PHP în sine. Din relatările de până acum reiese că există deja semne că infractorii cibernetici au început să exploateze activ vulnerabilitățile, deși nu s-a raportat încă niciun caz în care ar fi pătruns efectiv pe un server și ar fi furat de acolo date confidențiale.
Cele două vulnerabilități sunt înregistrate sub identificatorii CVE-2026-109618 și CVE-2026-109619. Inițial, detaliile urmau să fie publicate abia pe 22 octombrie, însă unele informații au ajuns prematur în afara canalelor oficiale, așa că a fost nevoie să se devanseze atât lansarea actualizării de urgență, cât și publicarea raportului despre vulnerabilități.
Cel mai mare pericol îl reprezintă vulnerabilitatea din mod_php, prin care atacul poate fi realizat cu o singură cerere neautentificată, care se poate executa chiar înaintea codului oricărei aplicații. Prin aceste vulnerabilități, atacatorul poate ajunge la diverse conținuturi stocate în memorie, fie că e vorba de parole, chei API, token-uri de autentificare sau certificate, deoarece poate accesa zona de memorie folosită de procesul worker PHP.
Pentru o funcționare sigură trebuie actualizat mediul de execuție PHP de pe server; actualizarea unui singur pachet web nu rezolvă problema. De exemplu, dacă instalăm o versiune nouă de WordPress, codul vulnerabil al serverului rămâne în continuare în fundal. Dezvoltatorii PHP oferă actualizări de urgență doar începând cu PHP 8.2, deoarece celelalte versiuni și-au încheiat deja ciclul de viață, deși nici PHP 8.2 nu mai are mult de trăit: suportul se încheie la 31 decembrie 2026. Există o soluție și pentru actualizarea versiunilor PHP 8.1, PHP 8.0 și PHP 7.4; detaliile sunt aici, unde se găsesc, de altfel, și informațiile despre actualizarea celorlalte versiuni, precum și linkurile către actualizări.
La vestea vulnerabilității, foarte multe servicii au fost oprite, pentru ca serverele să fie în siguranță, offline, până la actualizare. Acest lucru a provocat întreruperi mai mici sau mai mari în numeroase domenii, dar reacția rapidă este cu siguranță necesară, deoarece autorii de cod malițios s-au apucat deja de treabă și au trecut la atac. Serverele care nu primesc la timp patch-urile necesare pot ajunge într-un pericol uriaș, împreună cu serviciile și site-urile care rulează pe ele.