

Inginerii software ai ASUS au lansat o actualizare de firmware critică pentru unele modele din cea mai nouă generație de routere Wi-Fi 7 ale companiei. În software au fost găsite trei vulnerabilități prin care, în cazuri extreme, un atacator suficient de pregătit poate prelua controlul asupra routerului, cu consecințe grave. Nu este vorba de una, ci de trei breșe de securitate, înregistrate sub CVE-2026-75775, CVE-2026-75779 și CVE-2026-93489, cu un grad de periculozitate de 7,7, 8,6 și respectiv 8,7 puncte. Aceste scoruri se află în partea superioară a scalei CVSS 4.0, care merge de la 1 la 10, iar 10 puncte marchează breșele critic de grave. Vulnerabilitatea PHP, despre care s-a vorbit mult, a primit 9,2 puncte pe aceeași scală, deci și erorile ASUS sunt destul de serioase.
Potrivit informării companiei, prin aceste vulnerabilități un atacator neidentificat poate prelua, dintr-o „rețea adiacentă”, controlul asupra routerului vulnerabil și poate obține drepturi de administrator. Cu ele poate face practic orice prin interfața de utilizator a routerului. Important este că, pentru exploatare, atacatorul trebuie să se afle în apropierea routerului: de pe internet nu este posibil un atac la distanță, iar breșa se poate deschide doar dacă cineva are acces la rețeaua Wi-Fi.
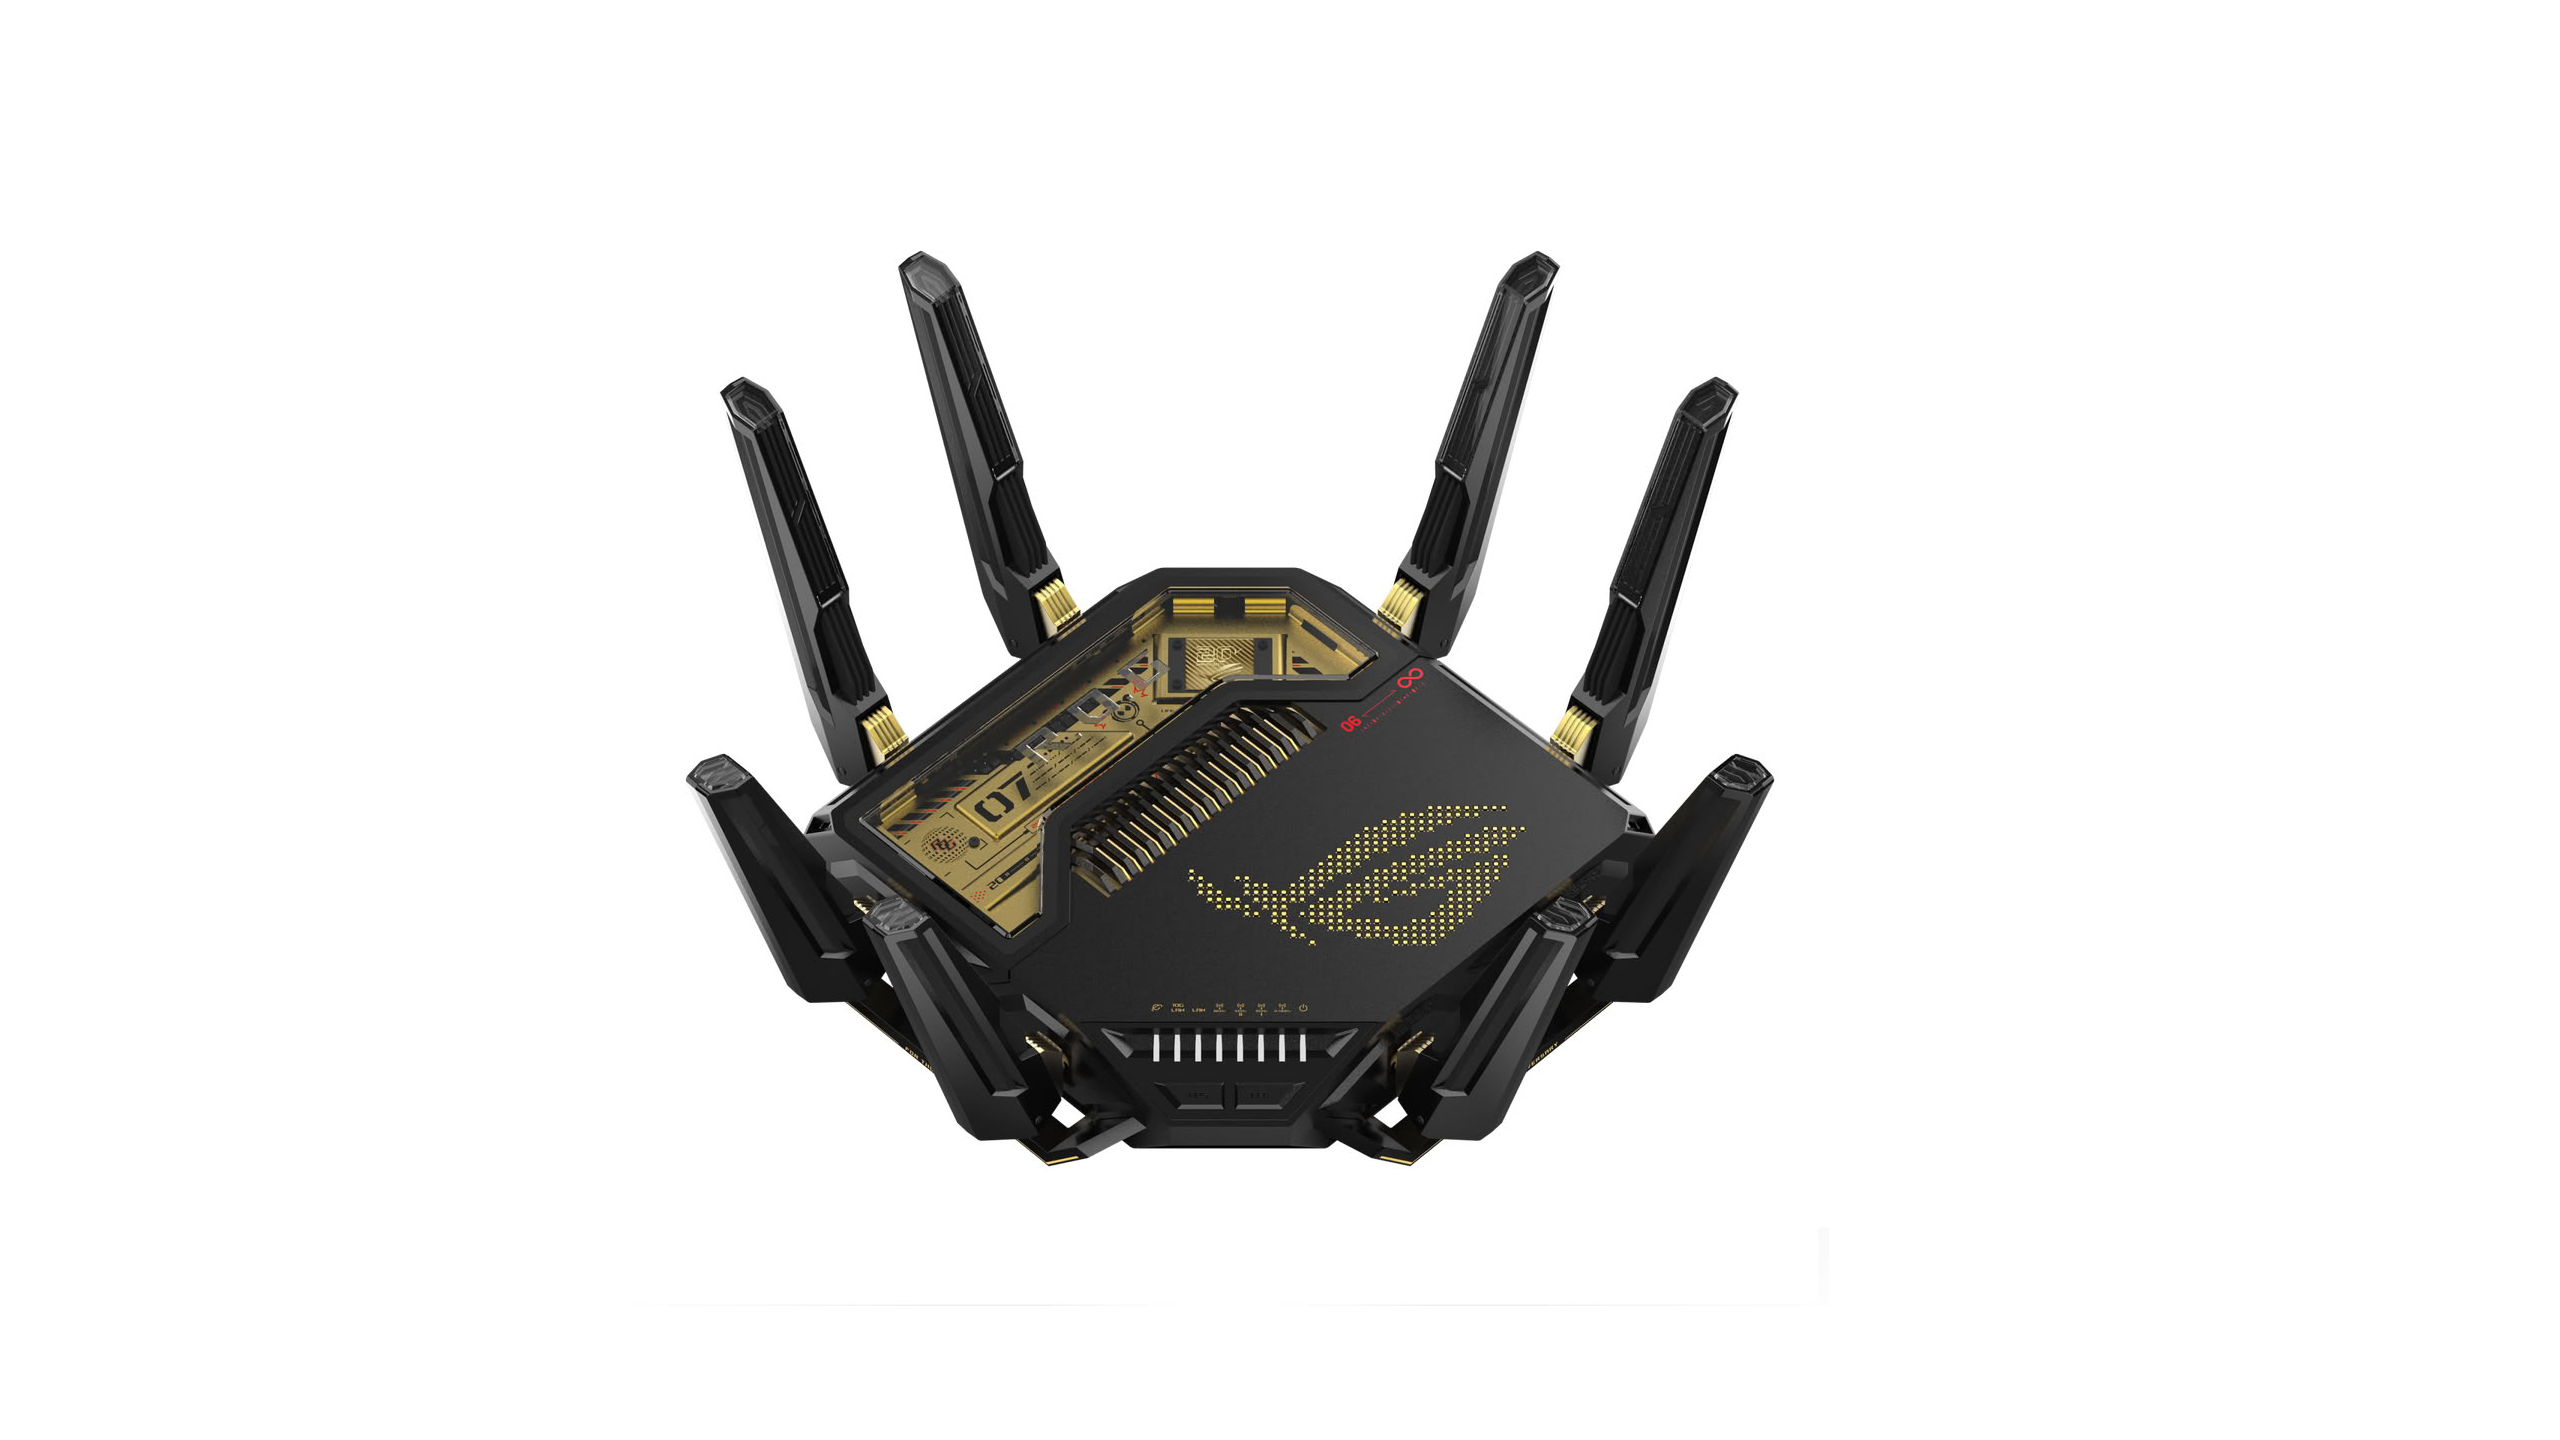
Deocamdată nu s-a raportat nici un atac concret, dar merită totuși să instalați imediat cel mai recent firmware. Se poate face comod din interfața web a routerului sau de pe site-ul producătorului, unde puteți căuta software-ul actualizat pentru fiecare model.
Specialiștii ASUS recomandă ca dacă din vreun motiv software-ul nu poate fi actualizat imediat, utilizatorii să ia câteva măsuri de precauție pentru a reduce suprafața de atac. Primul și cel mai important pas este o parolă unică și puternică pentru interfața web a routerului, de cel puțin 10 caractere, cu litere mici, litere mari, caractere speciale și cifre. Apoi merită dezactivat accesul de la distanță și limitată utilizarea interfeței de administrare la dispozitivele de încredere. Este bine să monitorizați ce dispozitive se conectează la rețeaua locală și să le blocați pe cele nesigure. Dispozitivele necunoscute trebuie eliminate cât mai repede, iar accesul aplicațiilor de proveniență necunoscută trebuie oprit. Toate acestea se pot face și odată cu instalarea noului firmware, apoi routerul trebuie repornit, pentru ca actualizările de securitate să devină active.