



Cercetătorii și dezvoltatorii din domeniul securității cibernetice au evidențiat o amenințare interesantă care a devenit recent mai răspândită, și anume provocarea reprezentată de coduri malițioase ascunse în fișiere de imagine SVG, fișiere care sunt ignorate de majoritatea antivirușilor. SVG este un format de imagine grafică vectorială (Scalable Vector Graphics) care utilizează vectori în loc de pixeli, permițând ca conținutul să fie scalat fără pierderi sau distorsiuni, fiind popular pentru aplicații web, dar poate fi utilizat și pentru logo-uri, pictograme și alte domenii în care calitatea contează, dar și dimensiunea lor, definițiile care controlează aceste grafice fiind mult mai mici decât o imagine raster.
SVG este un fișier cu conținut XML, text, care evident poate fi și un cod malițios. Numărul fișierelor SVG afectate este în creștere, cu peste 500 fiind descoperite doar în cadrul unei campanii de phising care dubla ca site-ul oficial al guvernului columbian, pentru a obține acces la datele utilizatorilor.
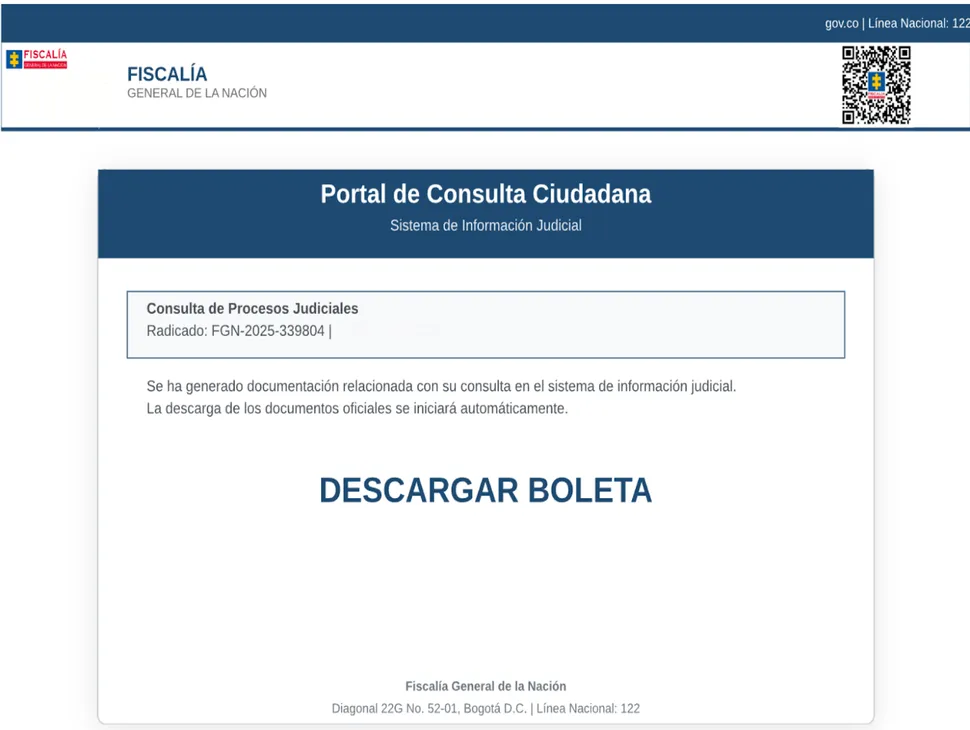
Fișierele SVG erau ascunse într-un fișier arhivat și descărcabil sub numele fals de fișier oficial. De îndată ce utilizatorul făcea clic pe butonul de descărcare, a obținut un fișier ZIP care conținea o versiune semnată a browserului web Comodo Dragon, împreună cu un fișier .dll care se încărca imediat ce era lansat fișierul .exe. În acest proces s-au injectat în sistem mai multe programe malware, create pentru a obține date.
Această nouă formă de atac din ce în ce mai frecventă se bazează pe faptul că fișierele SVG suportă încorporare de cod HTML și JavaScript, ceea ce înseamnă că fișierul SVG în sine poate lua forma unui mini-site web când este încărcat dintr-o sursă anume, chiar și dintr-un atașament, ducând în eroare utilizatorul.
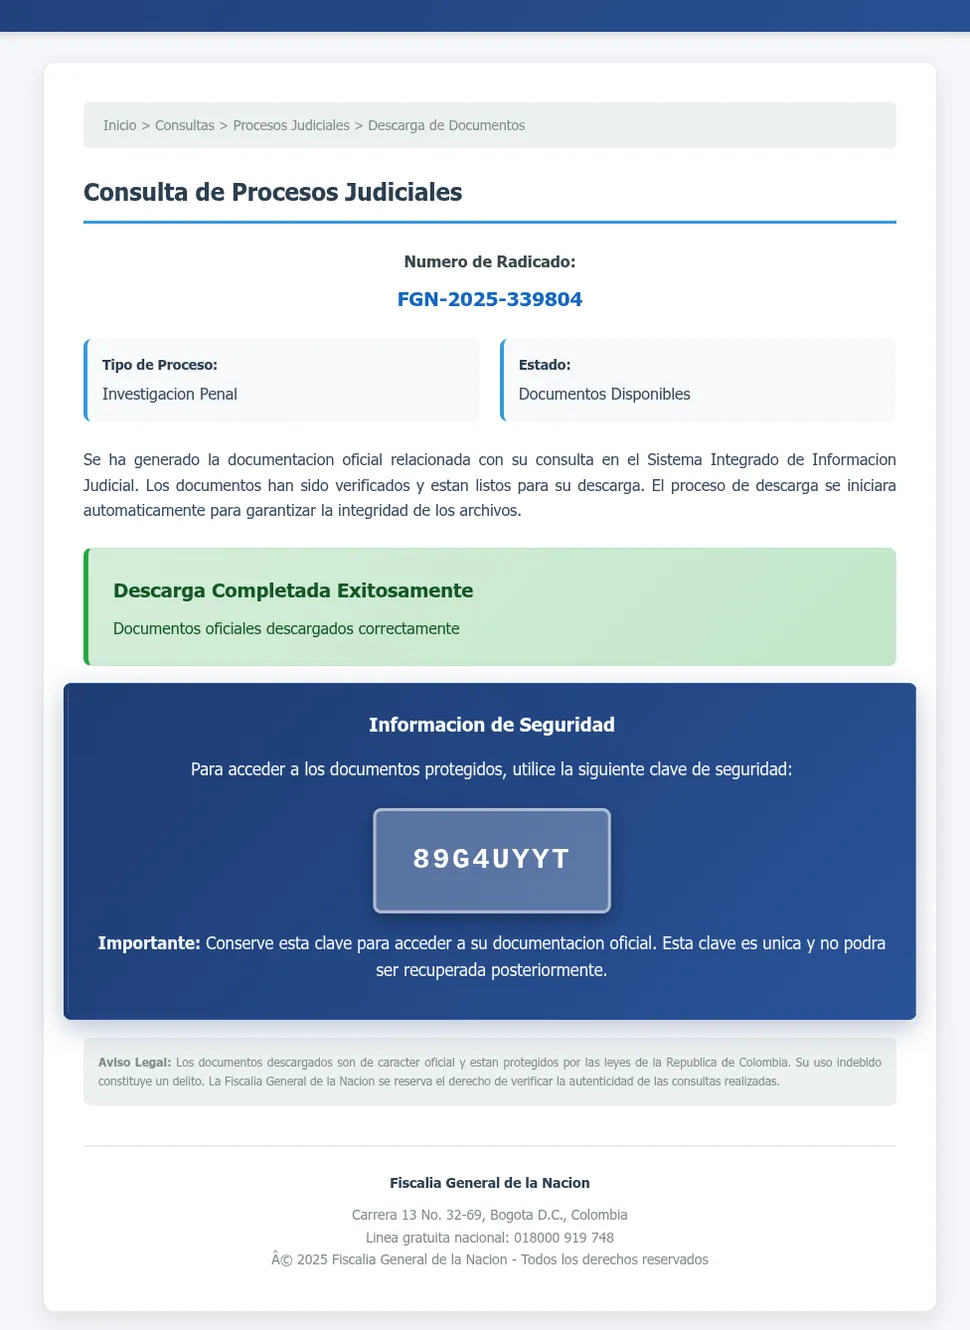
Potrivit experților VirusTotal, au fost găsite în total 523 de fișiere SVG infectate aparținând aceleiași campanii de phishing, dintre care 44 au fost create folosind metode atât de sofisticate încât nici un antivirus nu a fost capabil să le detecteze, nici în mod adaptiv, fiind lăsate să se propage chiar și în fața specialiștilor. Conform analizei VirusTotal, aceste fișiere SVG conțineau cantități mari de cod cifrat aleatoriu pentru a crește entropia, și a face codul rău intenționat mai greu de detectat, care la rândul lui este și ea obsfurcată, adică scris super complicat, are elemente inutile și simulează procese inofensive.
O astfel de utilizare a formatului de fișier SVG nu este ceva recent, divizia X-Force a IBM a descoperit deja aceste practici la începutul acestui an, și vizau bănci și companii de asigurări. Echipa CloudFForce One a CloudFlare a observat că fișierele SVG sunt din ce în ce mai des utilizate pentru a redirecționa date, și pot conține cod rău intenționat pentru a ajuta la colectarea credențialelor de autentificare. Echipa Microsoft a răspuns deja la această problemă prin simpla eliminare a suportului pentru fișiere SVG în Outlook, atât în clientul instalat cât și în clientul web, doar locul lor este afișat, reducând riscul pentru utilizatori.
Fișierele SVG necunoscute reprezintă o amenințare, și ar trebui tratate ca orice alt fișier executabil necunoscut, mai ales dacă este un atașament necerut.